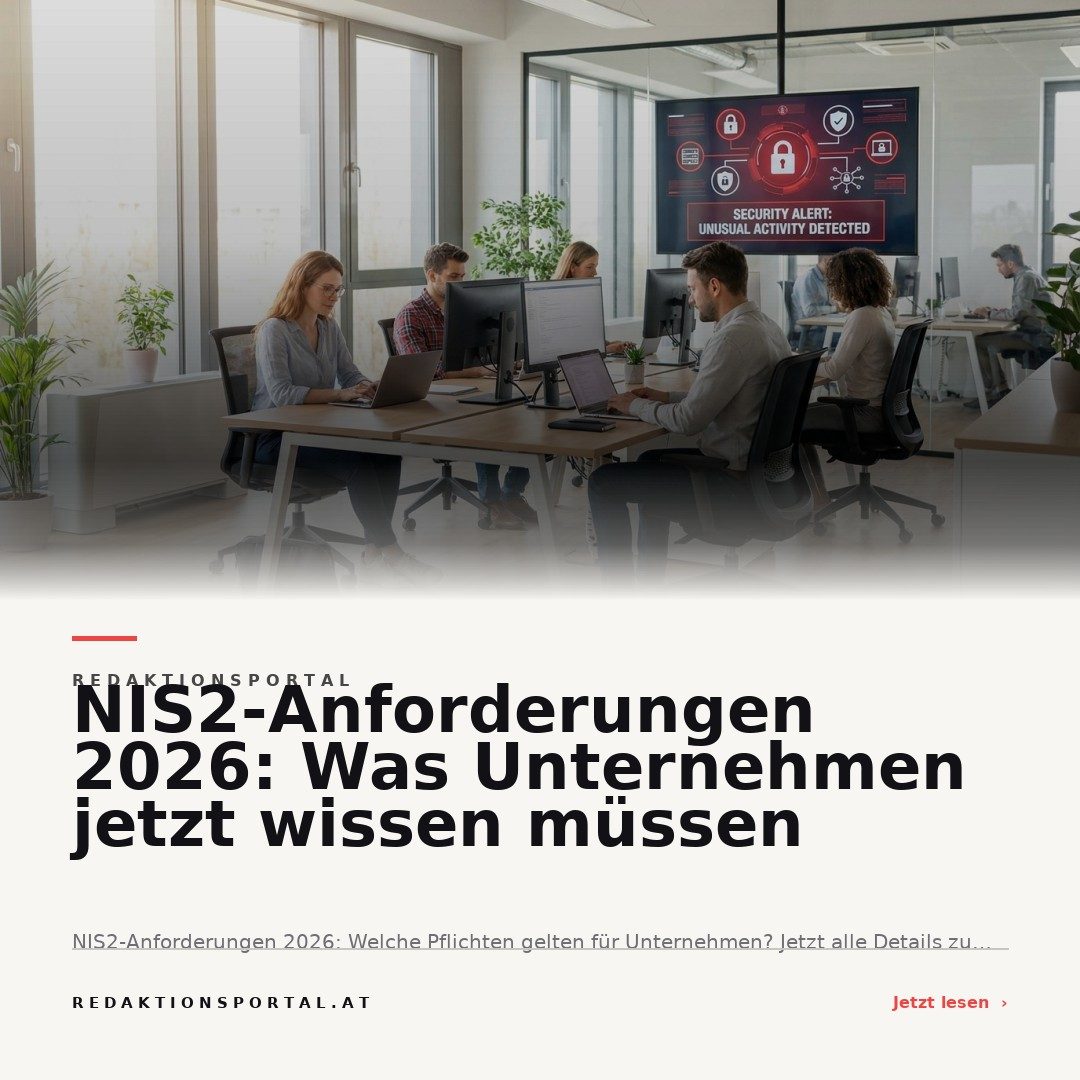
Die zentralen Anforderungen der NIS2-Richtlinie, die ab 2026 für zahlreiche Unternehmen in Österreich gelten, betreffen die Bereiche Cybersicherheit, Risikomanagement und Meldepflichten. Unternehmen müssen neue Prozesse, technische Maßnahmen und eine dokumentierte IT-Sicherheitsstrategie einführen, um den gesetzlichen Vorgaben zu entsprechen. Ziel der NIS2-Richtlinie ist es, die Widerstandsfähigkeit kritischer Infrastrukturen und digitaler Dienstleister gegenüber Cyberbedrohungen EU-weit zu stärken.
- NIS2 verlangt umfassende Cybersicherheits- und Risikomanagementmaßnahmen ab 2026.
- Unternehmen müssen Meldepflichten und interne Sicherheitsstrategien umsetzen.
- Strenge Kontrollen und Sanktionen bei Verstößen sind vorgesehen.
Einleitung: Warum die NIS2-Anforderungen 2026 im Fokus stehen
Ab dem Jahr 2026 kommen auf Unternehmen in Österreich und ganz Europa strengere Cybersecurity-Pflichten zu. Die EU-Richtlinie NIS2 (Network and Information Security Directive 2) zielt darauf ab, zentrale Organisationen besser vor wachsenden Cyberrisiken zu schützen und die Resilienz gegen Angriffe zu erhöhen. Die konkreten Anforderungen variieren je nach Branche, Unternehmensgröße und Bedeutung der Einrichtungen. Dieser Artikel erklärt ausführlich, welche neuen Pflichten künftig gelten, für wen sie relevant sind und wie sich Unternehmen schon jetzt optimal darauf vorbereiten können.
Was ist die NIS2-Richtlinie und wen betreffen die neuen Anforderungen?
Die NIS2-Richtlinie baut auf der vorherigen NIS-Richtlinie auf und erweitert sowohl den Geltungsbereich als auch die Tiefe der geforderten Sicherheitsmaßnahmen erheblich. Sie betrifft nun nicht mehr nur Betreiber kritischer Infrastrukturen wie Energie- und Wasserversorger, sondern auch zahlreiche Unternehmen aus Branchen wie Transport, Finanzdienstleistungen, Gesundheitswesen sowie große digitale Plattformen. Auch mittlere Unternehmen können betroffen sein, sofern sie als systemrelevant eingestuft werden. Insgesamt wachsen damit Zahl und Vielfalt der adressierten Akteure spürbar.
Schlüsselanforderungen: Technische und organisatorische Maßnahmen
Kern der NIS2-Anforderungen sind verpflichtende technische und organisatorische Schutzmaßnahmen. Dazu zählen die regelmäßige Identifizierung und Bewertung von Risiken im Bereich IT-Sicherheit, die Einführung strenger Zutritts- und Zugriffsbeschränkungen, Authentifizierungssysteme, Business Continuity Management und die klare Dokumentation aller relevanten Prozesse. Ebenso müssen Unternehmen regelmäßig Mitarbeitende schulen und IT-bezogene Vorfälle systematisch überwachen. Die Umsetzung dieser Maßnahmen ist durch geeignete interne Kontrollen und externe Audits abzusichern.
Für Unternehmen bedeutet das, sie sind verpflichtet, sich fortlaufend mit dem Stand der Technik im Bereich IT-Security auseinanderzusetzen und ihre Schutzkonzepte daran auszurichten. Dies umfasst präventive Sicherheitslösungen, regelmäßige Schwachstellenscans, Schutz vor Malware und Ransomware, sowie Strategien zur Datenwiederherstellung im Ernstfall. Führungskräfte und IT-Verantwortliche müssen eng zusammenarbeiten, um die Einhaltung aller Vorschriften zu gewährleisten.
Verpflichtende Meldepflichten bei IT-Sicherheitsvorfällen
Eine zentrale Neuerung der NIS2 ist die Einführung verbindlicher Meldepflichten für IT-Sicherheitsvorfälle. Unternehmen müssen erhebliche Störungen, wie beispielsweise einen Ransomware-Angriff oder den Verlust sensibler Daten, innerhalb kurzer Zeit an die zuständigen Behörden melden. Der Ablauf ist meist klar strukturiert: Zuerst eine Erstmeldung innerhalb von 24 Stunden nach Feststellung des Vorfalls, dann folgt eine Detailmeldung nach spätestens 72 Stunden. Bei besonders kritischen Zwischenfällen sind weiterführende Berichte erforderlich. Ziel ist es, die Gefahrenlage für andere Organisationen frühzeitig zu erkennen und adäquat gegenzusteuern.
Pflichten zur internen Dokumentation und Verantwortlichkeit
Neben der Einführung technischer Lösungen verlangt NIS2 ausdrücklich eine umfassende Dokumentation der Sicherheitsprozesse und eine klare Zuweisung von Verantwortlichkeiten. Unternehmen müssen notifizieren, wer intern für die Cybersicherheit zuständig ist – in der Regel entweder ein Chief Information Security Officer (CISO) oder eine vergleichbare Fachkraft. Diese Person trägt die Hauptverantwortung für die Erfüllung der NIS2-Anforderungen, die Überwachung der Security-Prozesse und die Kommunikation mit Behörden im Fall von Sicherheitsvorfällen.
Zur Dokumentationspflicht gehört, dass Maßnahmen, Zuständigkeiten, Trainingsergebnisse und Vorfallsberichte nachvollziehbar aufbereitet werden. Im Rahmen externer Überprüfungen müssen diese Unterlagen jederzeit eingesehen werden können, ebenso wie Maßnahmenpläne zur Behebung festgestellter Schwachstellen.
Kontrollen, Sanktionen und Durchsetzung: Was bei Verstößen droht
Eines der wirkmächtigsten Instrumente der NIS2-Richtlinie ist die Verhängung strenger Sanktionen bei Verstößen. Die Aufsichtsbehörden erhalten weiterreichende Befugnisse für Prüfungen und können empfindliche Bußgelder verhängen. Sanktionshöhen können sich abhängig von der Umsatzgröße des betroffenen Unternehmens bemessen und bei schweren Versäumnissen erhebliche wirtschaftliche Auswirkungen haben. Bereits im Vorfeld empfiehlt es sich daher, regelmäßige interne Prüfungen durchzuführen und so die Einhaltung der Vorschriften lückenlos nachweisen zu können.
Das Wichtigste zur Umsetzung: Zeitplan und Fristen für Unternehmen
Die Umsetzung der NIS2-Anforderungen folgt einem klaren Zeitplan. In Österreich und anderen Mitgliedsstaaten müssen die gesetzlichen Regelungen zur nationalen Umsetzung bis spätestens Herbst 2026 verabschiedet und aktiv geworden sein. Ab diesem Zeitpunkt beginnt die Kontrollphase und jede relevante Organisation muss die geforderten Maßnahmen wie beschrieben bereitstellen. Verzögerungen oder unerfüllte Pflichten können ab diesem Stichtag rechtliche und finanzielle Konsequenzen auslösen. Umso wichtiger ist es, bereits jetzt die nötigen Schritte einzuleiten. Ein umfassender Überblick zur lokalen Umsetzung von NIS2, einschließlich branchenspezifischer Besonderheiten, findet sich unter NIS2-Richtlinie in Österreich: Umsetzung, Anforderungen und Auswirkungen 2026.
Typische Probleme bei der Umsetzung der NIS2-Anforderungen
Viele Unternehmen stehen vor Herausforderungen, wenn es um die praktische Umsetzung der NIS2-Anforderungen geht. Besonders die Identifikation aller relevanten Systeme und die Risikoanalyse erweisen sich als komplex, da Schnittstellen zu Dienstleistern und Legacy-IT oft schwer zu überblicken sind. Fehlendes Bewusstsein für IT-Risiken im Management erschwert zudem die Durchsetzung von Maßnahmen. Zeit- und Ressourcenmangel, insbesondere bei kleinen und mittleren Unternehmen, sind wesentliche Hemmnisse. Hinzu kommt die Unsicherheit über den genauen Umfang der Dokumentationspflichten sowie das Risiko hoher Investitionskosten für neue Sicherheitslösungen.
Aktuelle Entwicklungen rund um die NIS2-Anforderungen
Seit der Ankündigung der Umsetzungsfrist im Jahr 2026 arbeiten zahlreiche Branchenverbände und Industrieorganisationen an branchenspezifischen Leitfäden zur Unterstützung der Umsetzung. Behörden veröffentlichen zudem regelmäßig neue FAQs und Hilfestellungen. Nationale Gesetzgebungsprozesse passen laufend bestehende Regelwerke an, um der Vielfalt der betroffenen Unternehmen gerecht zu werden. Es ist zu erwarten, dass bis zur vollständigen Geltung der NIS2 in Österreich noch weitere Präzisierungen veröffentlicht werden. Für weiterführende Informationen zum aktuellen Stand empfiehlt sich ein Blick auf NIS 2 in Österreich: Aktueller Stand, Anforderungen und Umsetzung 2026.
Fazit: Frühzeitiges Handeln als Schlüsselfaktor für Unternehmen
Die NIS2-Anforderungen gelten ab 2026 und bringen umfassende Veränderungen für Unternehmen in puncto Cybersicherheit, Risiko- und Vorfallmanagement. Um Strafzahlungen oder Imageschäden zu vermeiden, sollten betroffene Akteure frühzeitig mit der Umsetzung der Maßnahmen beginnen, interne Verantwortlichkeiten klar regeln und kontinuierlich den Stand ihrer IT-Sicherheit überprüfen. Die Einhaltung der NIS2-Richtlinie ist nicht nur eine gesetzliche Pflicht, sondern trägt auch aktiv zur Resilienz und Wettbewerbsfähigkeit in der digitalisierten Wirtschaft bei. Weitere Hintergründe und Praxisbeispiele finden Sie auch unter NIS 2 in Österreich: Was Unternehmen 2026 jetzt beachten müssen.