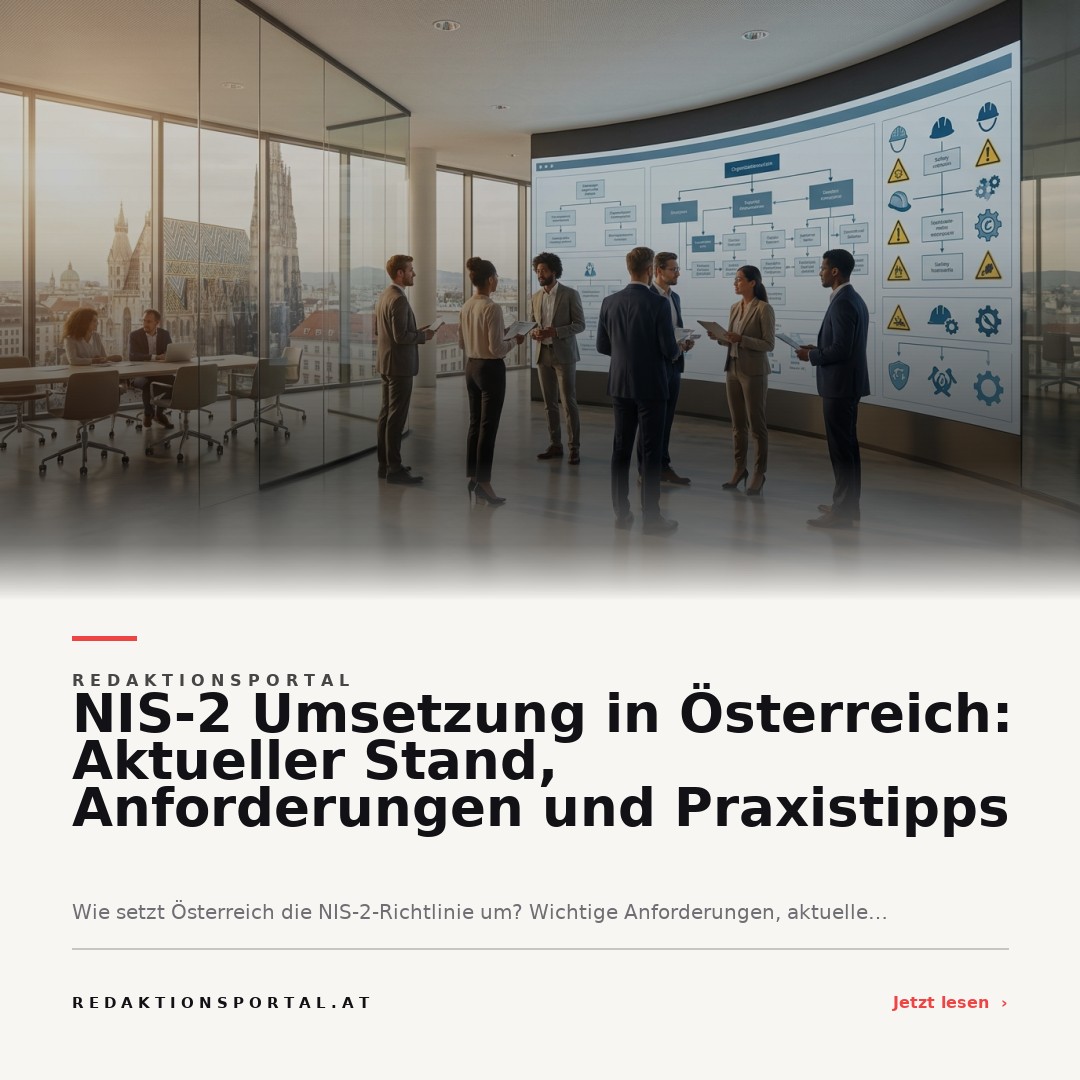
Die Umsetzung der NIS-2-Richtlinie in Österreich verpflichtet zahlreiche Unternehmen zu deutlich höheren Cybersecurity-Standards. Betreiber wesentlicher Dienste und viele weitere Sektoren müssen umfassende technische, organisatorische und rechtliche Maßnahmen ergreifen, um Netz- und Informationssicherheit zu gewährleisten und strikte Meldepflichten einzuhalten.
Österreich steht vor der großen Herausforderung, die NIS-2-Richtlinie der Europäischen Union vollständig umzusetzen. Die zentrale Frage für viele Unternehmen lautet: Was bedeutet die NIS-2-Umsetzung konkret, welche Anforderungen ergeben sich daraus und wie können Betriebe praxisgerecht reagieren? Die NIS-2-Richtlinie betrifft zahlreiche Branchen, hebt die Standards für Cybersecurity auf ein neues Niveau und bringt verschärfte Pflichten sowie weiterreichende Kontrollinstanzen ins Spiel. Die wichtigsten Antworten rund um den aktuellen Stand der Umsetzung, die Rolle österreichischer Institutionen und praktische Tipps finden Sie hier.
- Die NIS-2-Richtlinie betrifft zahlreiche Unternehmen und öffentliche Stellen in Österreich.
- Sie verlangt höhere technische und organisatorische Sicherheitsmaßnahmen und neue Meldepflichten.
- Eine unzureichende Umsetzung kann erhebliche Sanktionen nach sich ziehen.
Was ist die NIS-2-Richtlinie und warum ist ihre Umsetzung in Österreich so wichtig?
Die NIS-2-Richtlinie, offiziell "Richtlinie (EU) 2022/2555", ist ein europäischer Rechtsakt, der Mindeststandards für die Cybersicherheit essenzieller und wichtiger Dienste in der EU vorschreibt. Ziel ist es, die Widerstandsfähigkeit kritischer Infrastrukturen und digitaler Dienste gegenüber Cyberangriffen und IT-Risiken maßgeblich zu erhöhen. Österreich muss diese Vorgaben als EU-Mitglied verbindlich national umsetzen. Die Relevanz ergibt sich nicht nur aus gesetzlichen Verpflichtungen, sondern auch aus der zunehmenden Bedrohungslage durch Cybervorfälle und der hohen Bedeutung sicherer IT-Infrastrukturen für Gesellschaft und Wirtschaft.
Für wen gilt die NIS-2-Richtlinie in Österreich?
Die neue NIS-2-Richtlinie gilt in Österreich für eine viel breitere Auswahl an Unternehmen und Organisationen als ihr Vorgänger. Betroffen sind neben etwa Energie-, Verkehrs- und Gesundheitsunternehmen erstmals auch Sektoren wie Abfallwirtschaft, Raumfahrt, Postdienste, chemische Industrie, Lebensmittelproduktion und digitale Infrastrukturen. Nicht nur Großunternehmen fallen darunter, sondern vielfach auch mittelgroße Betriebe mit entscheidender Bedeutung für Versorgung und Sicherheit. Eine Orientierung bieten die Kriterien der Betriebsgröße, des Sektors und der gesellschaftlichen Relevanz. Details zu betroffenen Sektoren und Unternehmen finden Sie im Spezialartikel NIS2-Richtlinie in Österreich: Anforderungen, Umsetzung und Bedeutung 2026.
Welche neuen Anforderungen bringt die NIS-2-Umsetzung konkret mit sich?
Die Umsetzung der NIS-2-Richtlinie verpflichtet betroffene Unternehmen zu umfassenden Maßnahmen auf technischer, organisatorischer und rechtlicher Ebene. Dazu zählen:
Erhöhte Sicherheitsstandards: Unternehmen müssen ein Informationssicherheitsmanagement umsetzen – inklusive Risikoanalysen, regelmäßiger Überprüfung von Sicherheitsmaßnahmen und der Absicherung von Zulieferketten.
Erweiterte Meldepflichten: Bestimmte Vorfälle müssen unverzüglich an zuständige Behörden wie das Bundeskanzleramt gemeldet werden. Die Meldefristen wurden verschärft und die Transparenzpflichten erhöht.
Sorgfaltspflichten der Leitungsebene: Verantwortliche in Unternehmen sind stärker in der Pflicht, ihrer Aufsichts- und Schulungsverantwortung nachzukommen.
Dokumentations- und Berichtspflichten: Sowohl technische als auch organisatorische Maßnahmen müssen umfassend dokumentiert und der Behörde regelmäßig berichtet werden.
Wie gestaltet sich der aktuelle Stand der NIS-2-Umsetzung in Österreich?
Mit Stand August 2026 arbeitet Österreich weiterhin intensiv an der vollständigen nationalen Umsetzung der NIS-2-Richtlinie. Gesetzesentwürfe befinden sich in Ausarbeitung. Die Koordination erfolgt federführend durch das Bundeskanzleramt, wobei laufend Fachverbände, Experten und Wirtschaftsvertretungen einbezogen werden. Die Umsetzungsfrist auf EU-Ebene endet im Oktober 2024 – österreichische Unternehmen müssen sich also auf neue gesetzliche Vorgaben einstellen, die in absehbarer Zeit in Kraft treten werden. Viele Unternehmen stehen momentan vor der Herausforderung, bestehende Sicherheits- und Compliance-Prozesse rechtzeitig an die neuen Standards anzupassen.
Was bedeutet die Umsetzung der NIS-2-Richtlinie für österreichische Unternehmen – Chancen und Risiken?
Für betroffene Unternehmen ist die NIS-2-Umsetzung zum einen eine Herausforderung, da erhebliche Investitionen in IT-Sicherheit, Know-how und Compliance erforderlich sind. Zum anderen bietet sie die Möglichkeit, das eigene Sicherheitsniveau nachhaltig zu erhöhen und das Vertrauen von Kunden, Partnern und Investoren zu stärken. Die Einhaltung der neuen Vorgaben kann dabei helfen, Reputationsrisiken und wirtschaftliche Schäden durch Cybervorfälle zu minimieren. Gleichzeitig besteht durch die deutlich erweiterten Kontrollbefugnisse der Behörden und die Möglichkeit von Sanktionen ein erhöhter Handlungsdruck. Wer die Umsetzung frühzeitig und gewissenhaft angeht, kann Wettbewerbsvorteile sichern.
Typische Probleme bei der NIS-2-Umsetzung in Österreich
Viele Unternehmen sehen sich aktuell mit fehlendem Know-how, begrenzten personellen Ressourcen und Unsicherheiten bezüglich der konkreten Auslegung der neuen Vorschriften konfrontiert. Die Abgrenzung, ob ein Betrieb tatsächlich unter die NIS-2-Pflichten fällt, sorgt für Fragen. Die Einbindung der Geschäftsleitung, die fortlaufende Schulung der Mitarbeitenden und das Management von Lieferantenrisiken stellen oft zusätzliche Herausforderungen dar. Nicht selten fehlt es an erprobten Prozessen für Vorfallmeldungen und regelmäßige Audits. Hier zahlt sich der Erfahrungsaustausch mit Branchenkollegen aus.
Aktuelle Entwicklungen und Praxisbeispiele
Österreichische Branchenverbände und Fachstellen bieten zunehmend branchenspezifische Leitfäden und Schulungen zur NIS-2-Umsetzung an. Unternehmen beginnen, ihre bestehenden IT-Sicherheitsmaßnahmen zu evaluieren und an die neuen, verschärften Anforderungen anzupassen. Praxiserfahrungen zeigen, dass interdisziplinäre Teams und externe Beratung helfen, die Regelungen effektiv umzusetzen. Auch die IT-Sicherheitsbranche reagiert: Neue Angebote für Beratung, Monitoring und Support bei der NIS-2-Compliance entstehen.
Was ist beim Start der NIS-2-Umsetzung besonders zu beachten?
Unternehmen sollten frühzeitig klären, ob und in welchem Umfang sie von den NIS-2-Regeln betroffen sind. Zuständigkeiten im Unternehmen müssen eindeutig geregelt und die Leitungsebene eingebunden werden. Eine realistische Planung, ausreichende Ressourcen und der Aufbau von Kompetenz im Bereich Cybersecurity sind erfolgsentscheidend. Ebenfalls essenziell ist die enge Abstimmung mit Behörden und der Branche. Weitere Hintergrundinformationen finden Sie im Beitrag Netz- und Informationssicherheitsgesetz: Bedeutung, Anforderungen und Umsetzung.
Ausblick: Wie geht es mit der NIS-2-Umsetzung in Österreich weiter?
Die kommenden Monate gelten als entscheidend für Unternehmen in Österreich. Sobald der Gesetzgebungsprozess abgeschlossen ist, müssen Betriebe schnell reagieren und die geforderten Maßnahmen in ihre Prozesse integrieren. Wer bereits jetzt proaktiv handelt, Schulungen anbietet und IT-Sicherheitslücken schließt, ist besser gewappnet gegen striktere Prüfungen und mögliche Sanktionen. Die NIS-2-Umsetzung bietet die Chance, das Fundament der digitalen Sicherheit in Österreich nachhaltig zu stärken – und ist zugleich eine anspruchsvolle Aufgabe für ganze Branchen.